
客户端管理
客户端管理用于维护系统的登录客户端(如 pc 管理端、h5 移动端、forge_report 大屏端),每个客户端独立配置认证方式、Token 生命周期、并发登录、IP 白名单与传输加密策略。后端为 SysClient,接口前缀 /system/client。
功能入口
登录后点左侧 平台管理 → 客户端管理(路由 /system/client)。
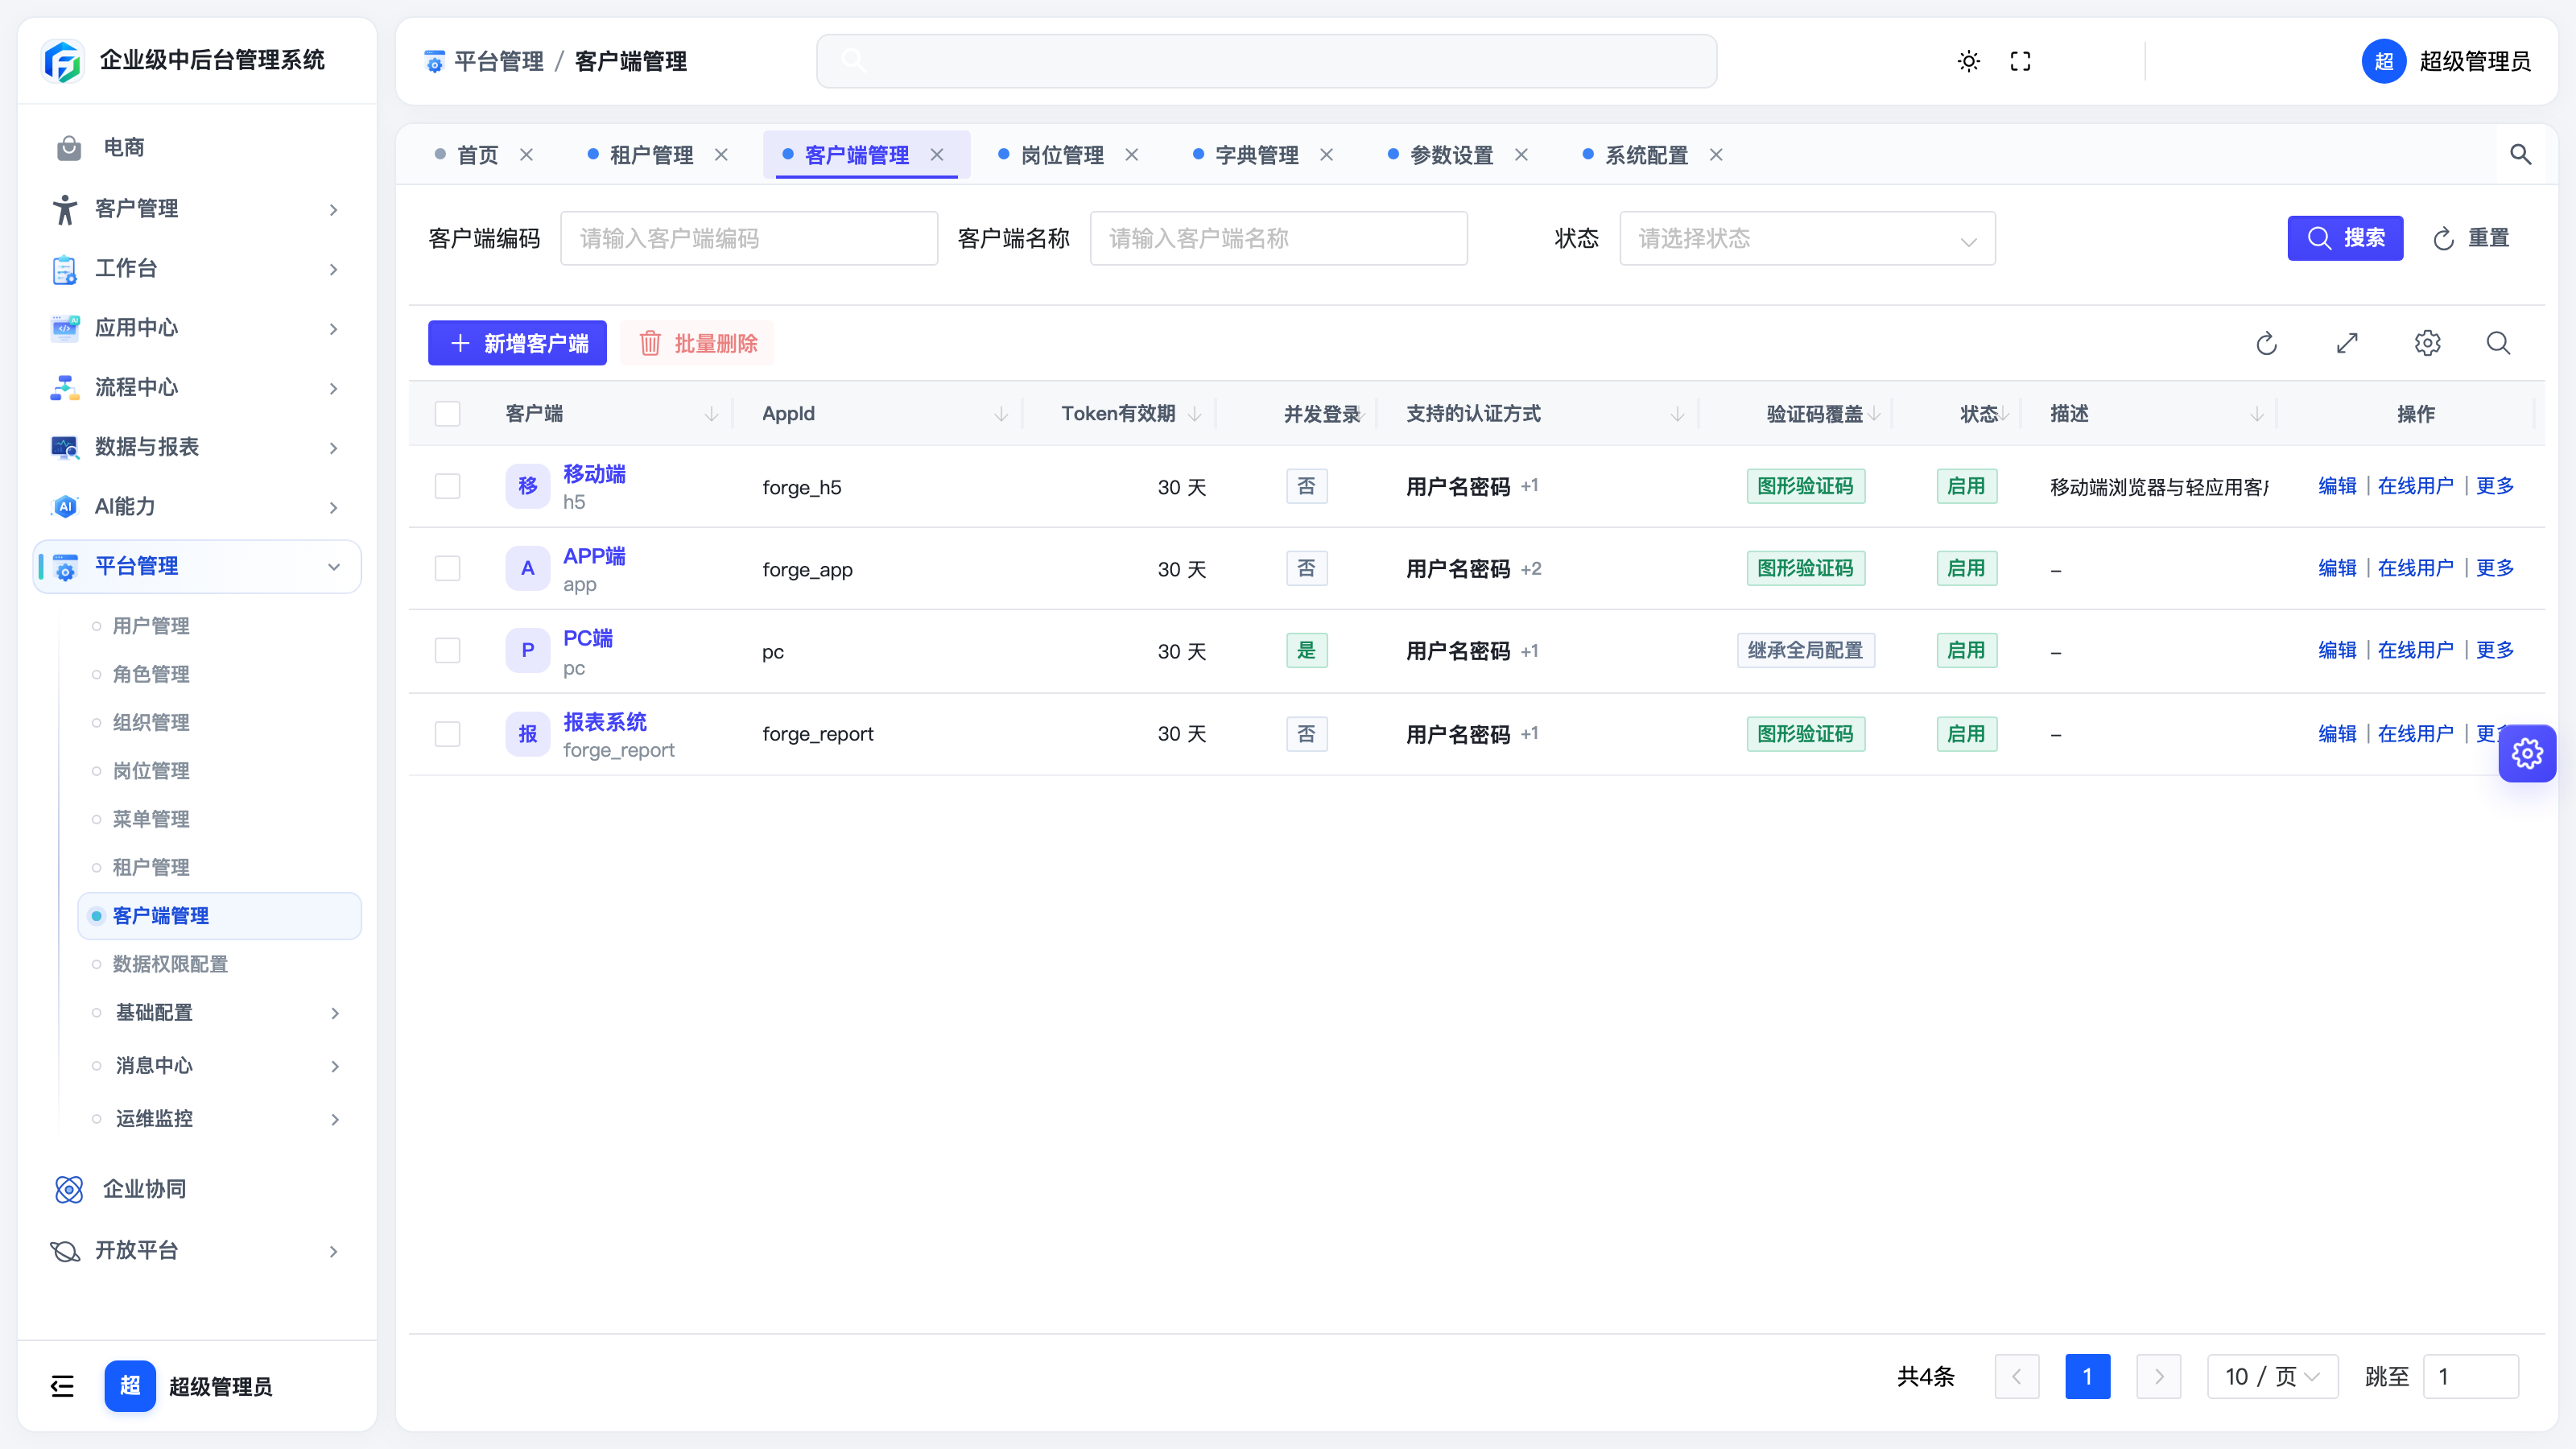
2026-08-26 演示站实拍。搜索:客户端编码、客户端名称、状态。主按钮是 新增客户端 / 批量删除。列表列:客户端、AppId、Token有效期、并发登录、支持的认证方式、验证码覆盖、状态、描述、操作。行操作是 编辑 / 在线用户 / 更多。演示预置 h5、app、pc、forge_report 四个客户端。
客户端列表
| 列 | 说明 |
|---|---|
| 客户端 | 显示名 + 编码(如 移动端 / h5) |
| AppId | 客户端凭据 ID(Secret 不在列表展示) |
| Token有效期 | 演示默认 30 天 |
| 并发登录 | 是否允许同账号多端同时在线 |
| 支持的认证方式 | 如「用户名密码」,后面 +N 表示还有其它方式 |
| 验证码覆盖 | 图形验证码 / 继承全局配置 |
| 状态 | 启用 / 停用 |
| 描述 | 备注 |
新增 / 编辑客户端
点 新增客户端。
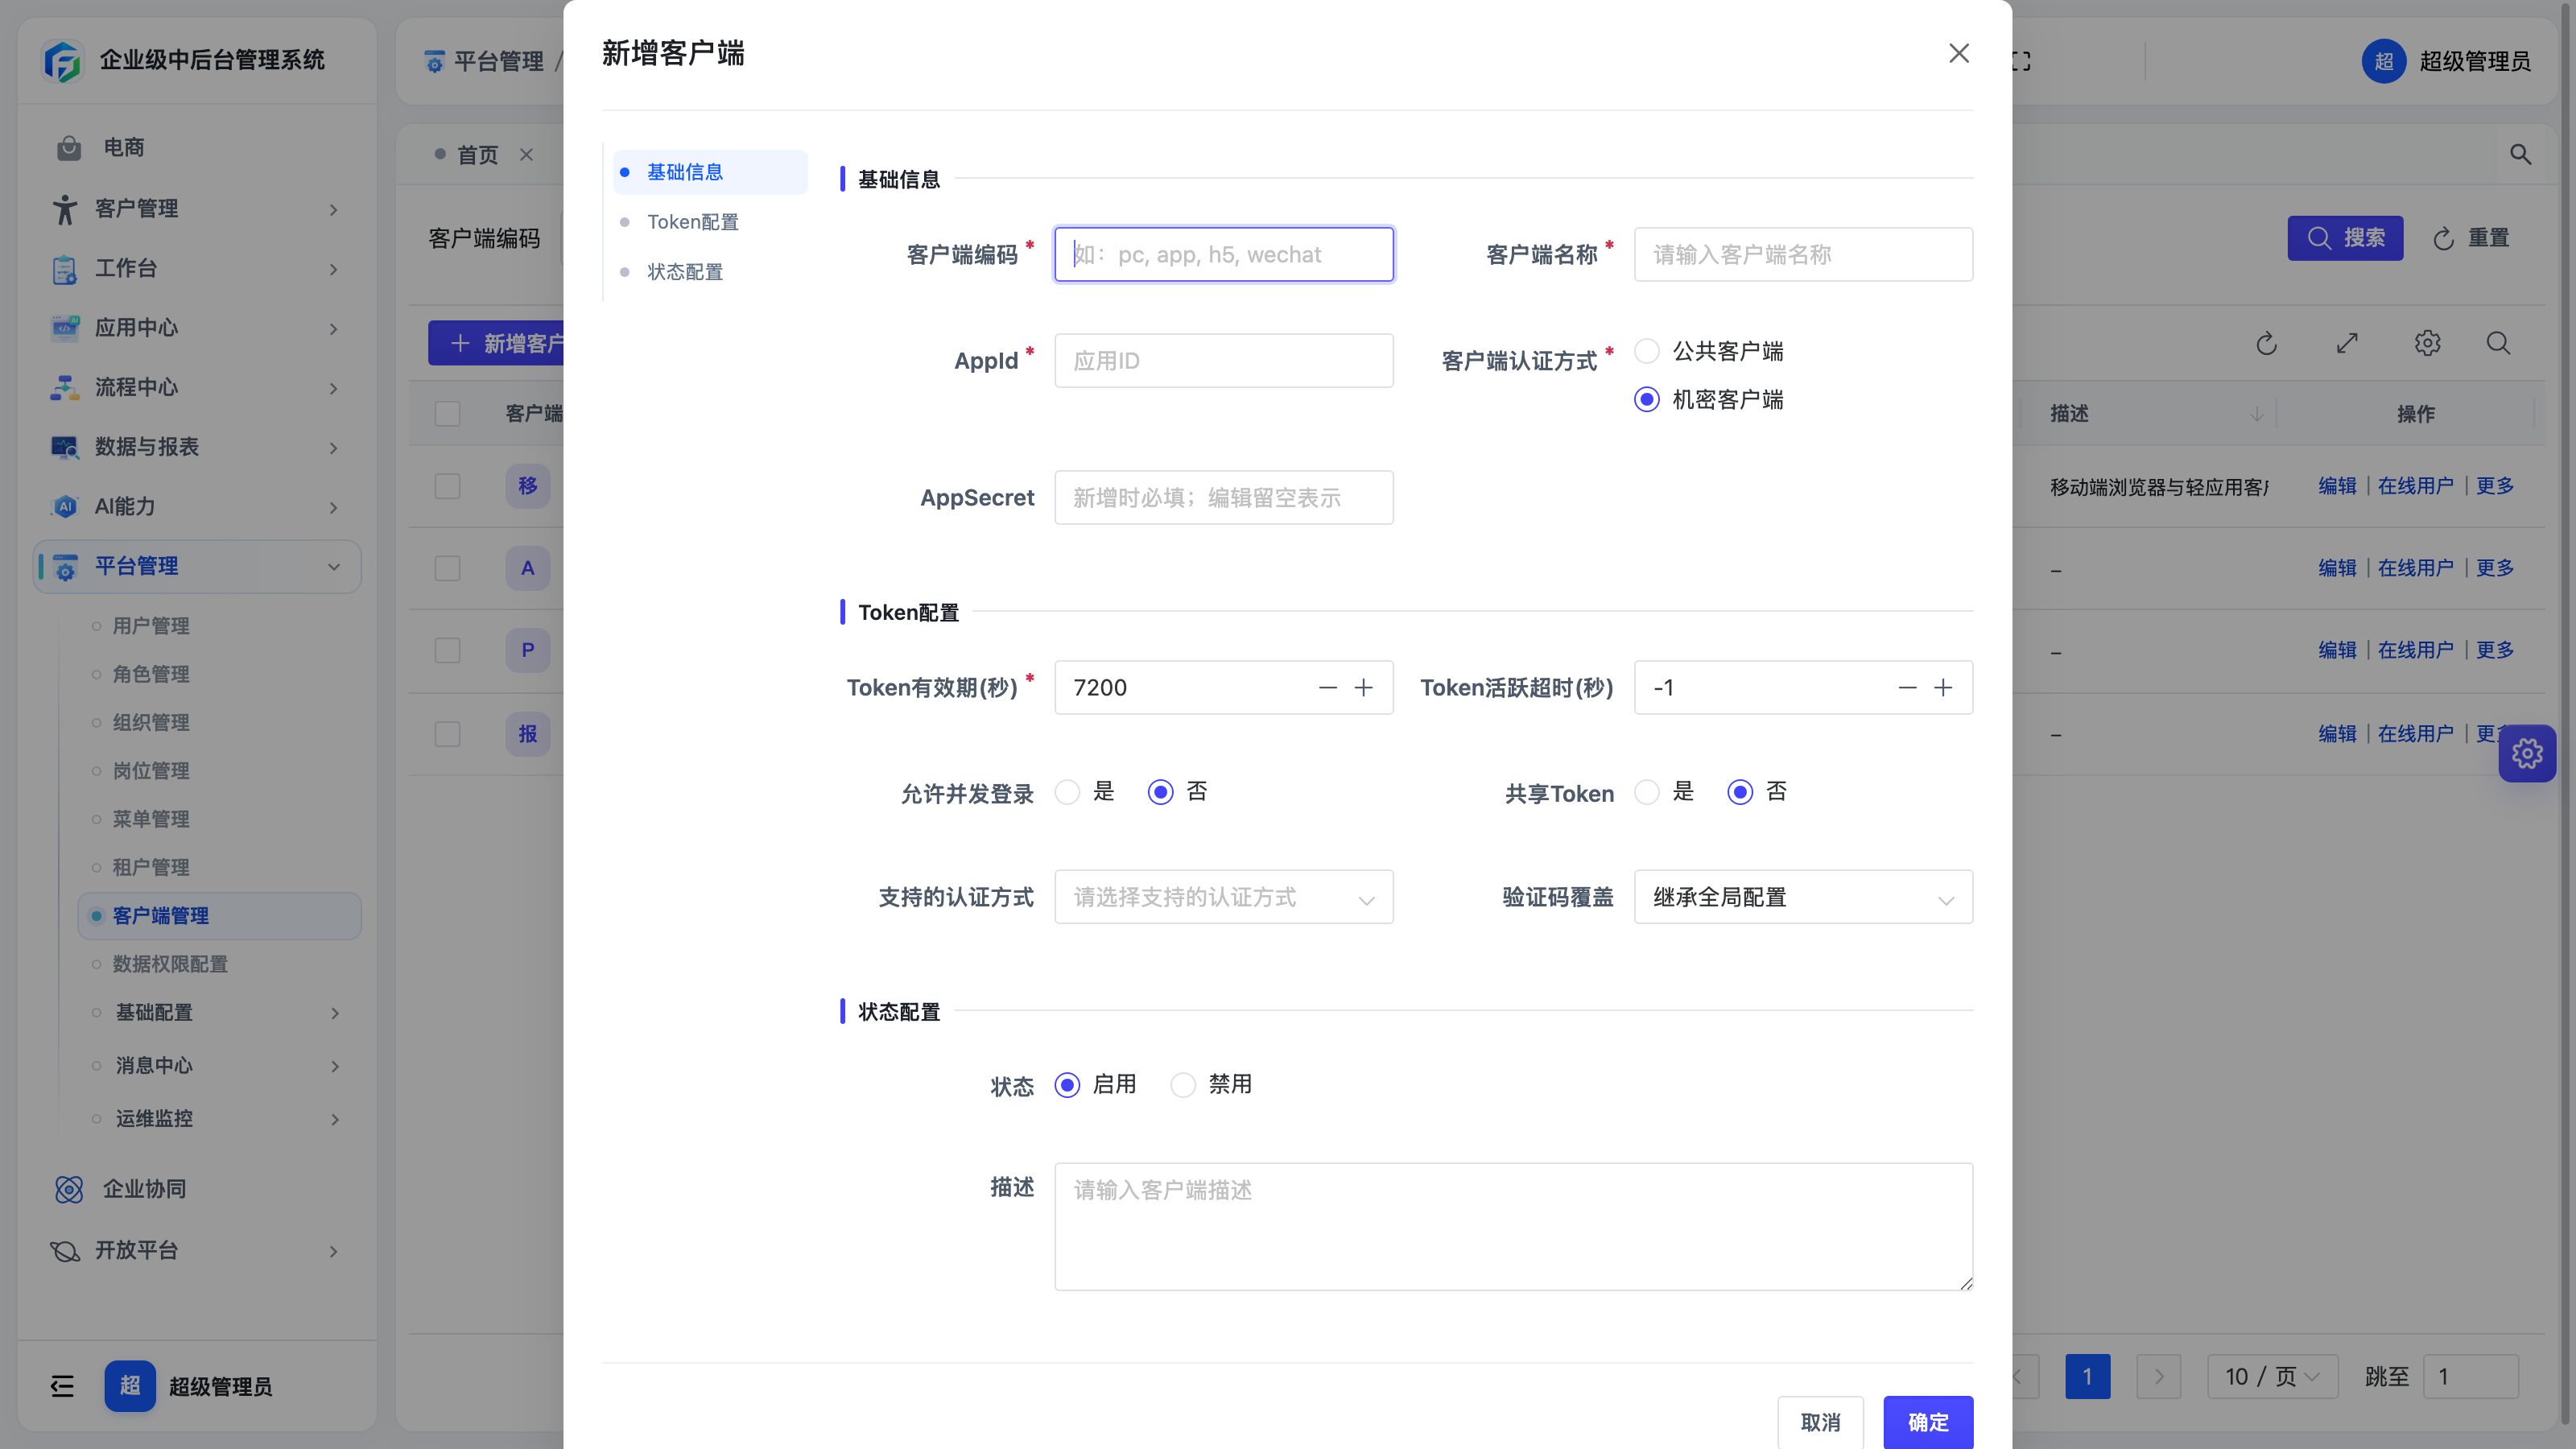
2026-08-26 演示站实拍。三块:基础信息、Token配置、状态配置。
| 分组 | 字段 | 必填 | 说明 |
|---|---|---|---|
| 基础信息 | 客户端编码 | 是 | 如 pc / app / h5 / wechat |
| 基础信息 | 客户端名称 | 是 | |
| 基础信息 | AppId | 是 | |
| 基础信息 | 客户端认证方式 | 是 | 公共客户端 / 机密客户端 |
| 基础信息 | AppSecret | 新增必填 | 编辑留空表示不轮换 |
| Token配置 | Token有效期(秒) | 是 | |
| Token配置 | Token活跃超时(秒) | 否 | |
| Token配置 | 允许并发登录 | 否 | 是 / 否 |
| Token配置 | 共享Token | 否 | 是 / 否 |
| Token配置 | 支持的认证方式 | 否 | |
| Token配置 | 验证码覆盖 | 否 | 继承全局配置 |
| 状态配置 | 状态 | 否 | 启用 / 禁用 |
| 状态配置 | 描述 | 否 |
行 更多 里是 刷新缓存 / 删除。
在线会话与下线
在客户端列表可查看该客户端在线会话统计,并对指定用户执行强制下线(POST /system/client/kickout)。客户端配置变更后可通过「刷新缓存」即时生效(POST /system/client/reload-cache/{clientCode})。
注意事项
appSecret属敏感凭据,保存后脱敏显示,禁止明文落库或打印日志。- 修改 Token 超时、并发登录、加密开关会影响存量会话,建议业务低峰期操作。
- 客户端编码与
sys_resource的clientCode关联,用于多端菜单隔离,修改前确认菜单配置。