
角色管理
角色管理是 RBAC 权限体系的核心模块,通过角色将菜单权限与用户关联,实现灵活的资源访问控制。
功能入口
登录后点 平台管理 → 角色管理(/system/role)。
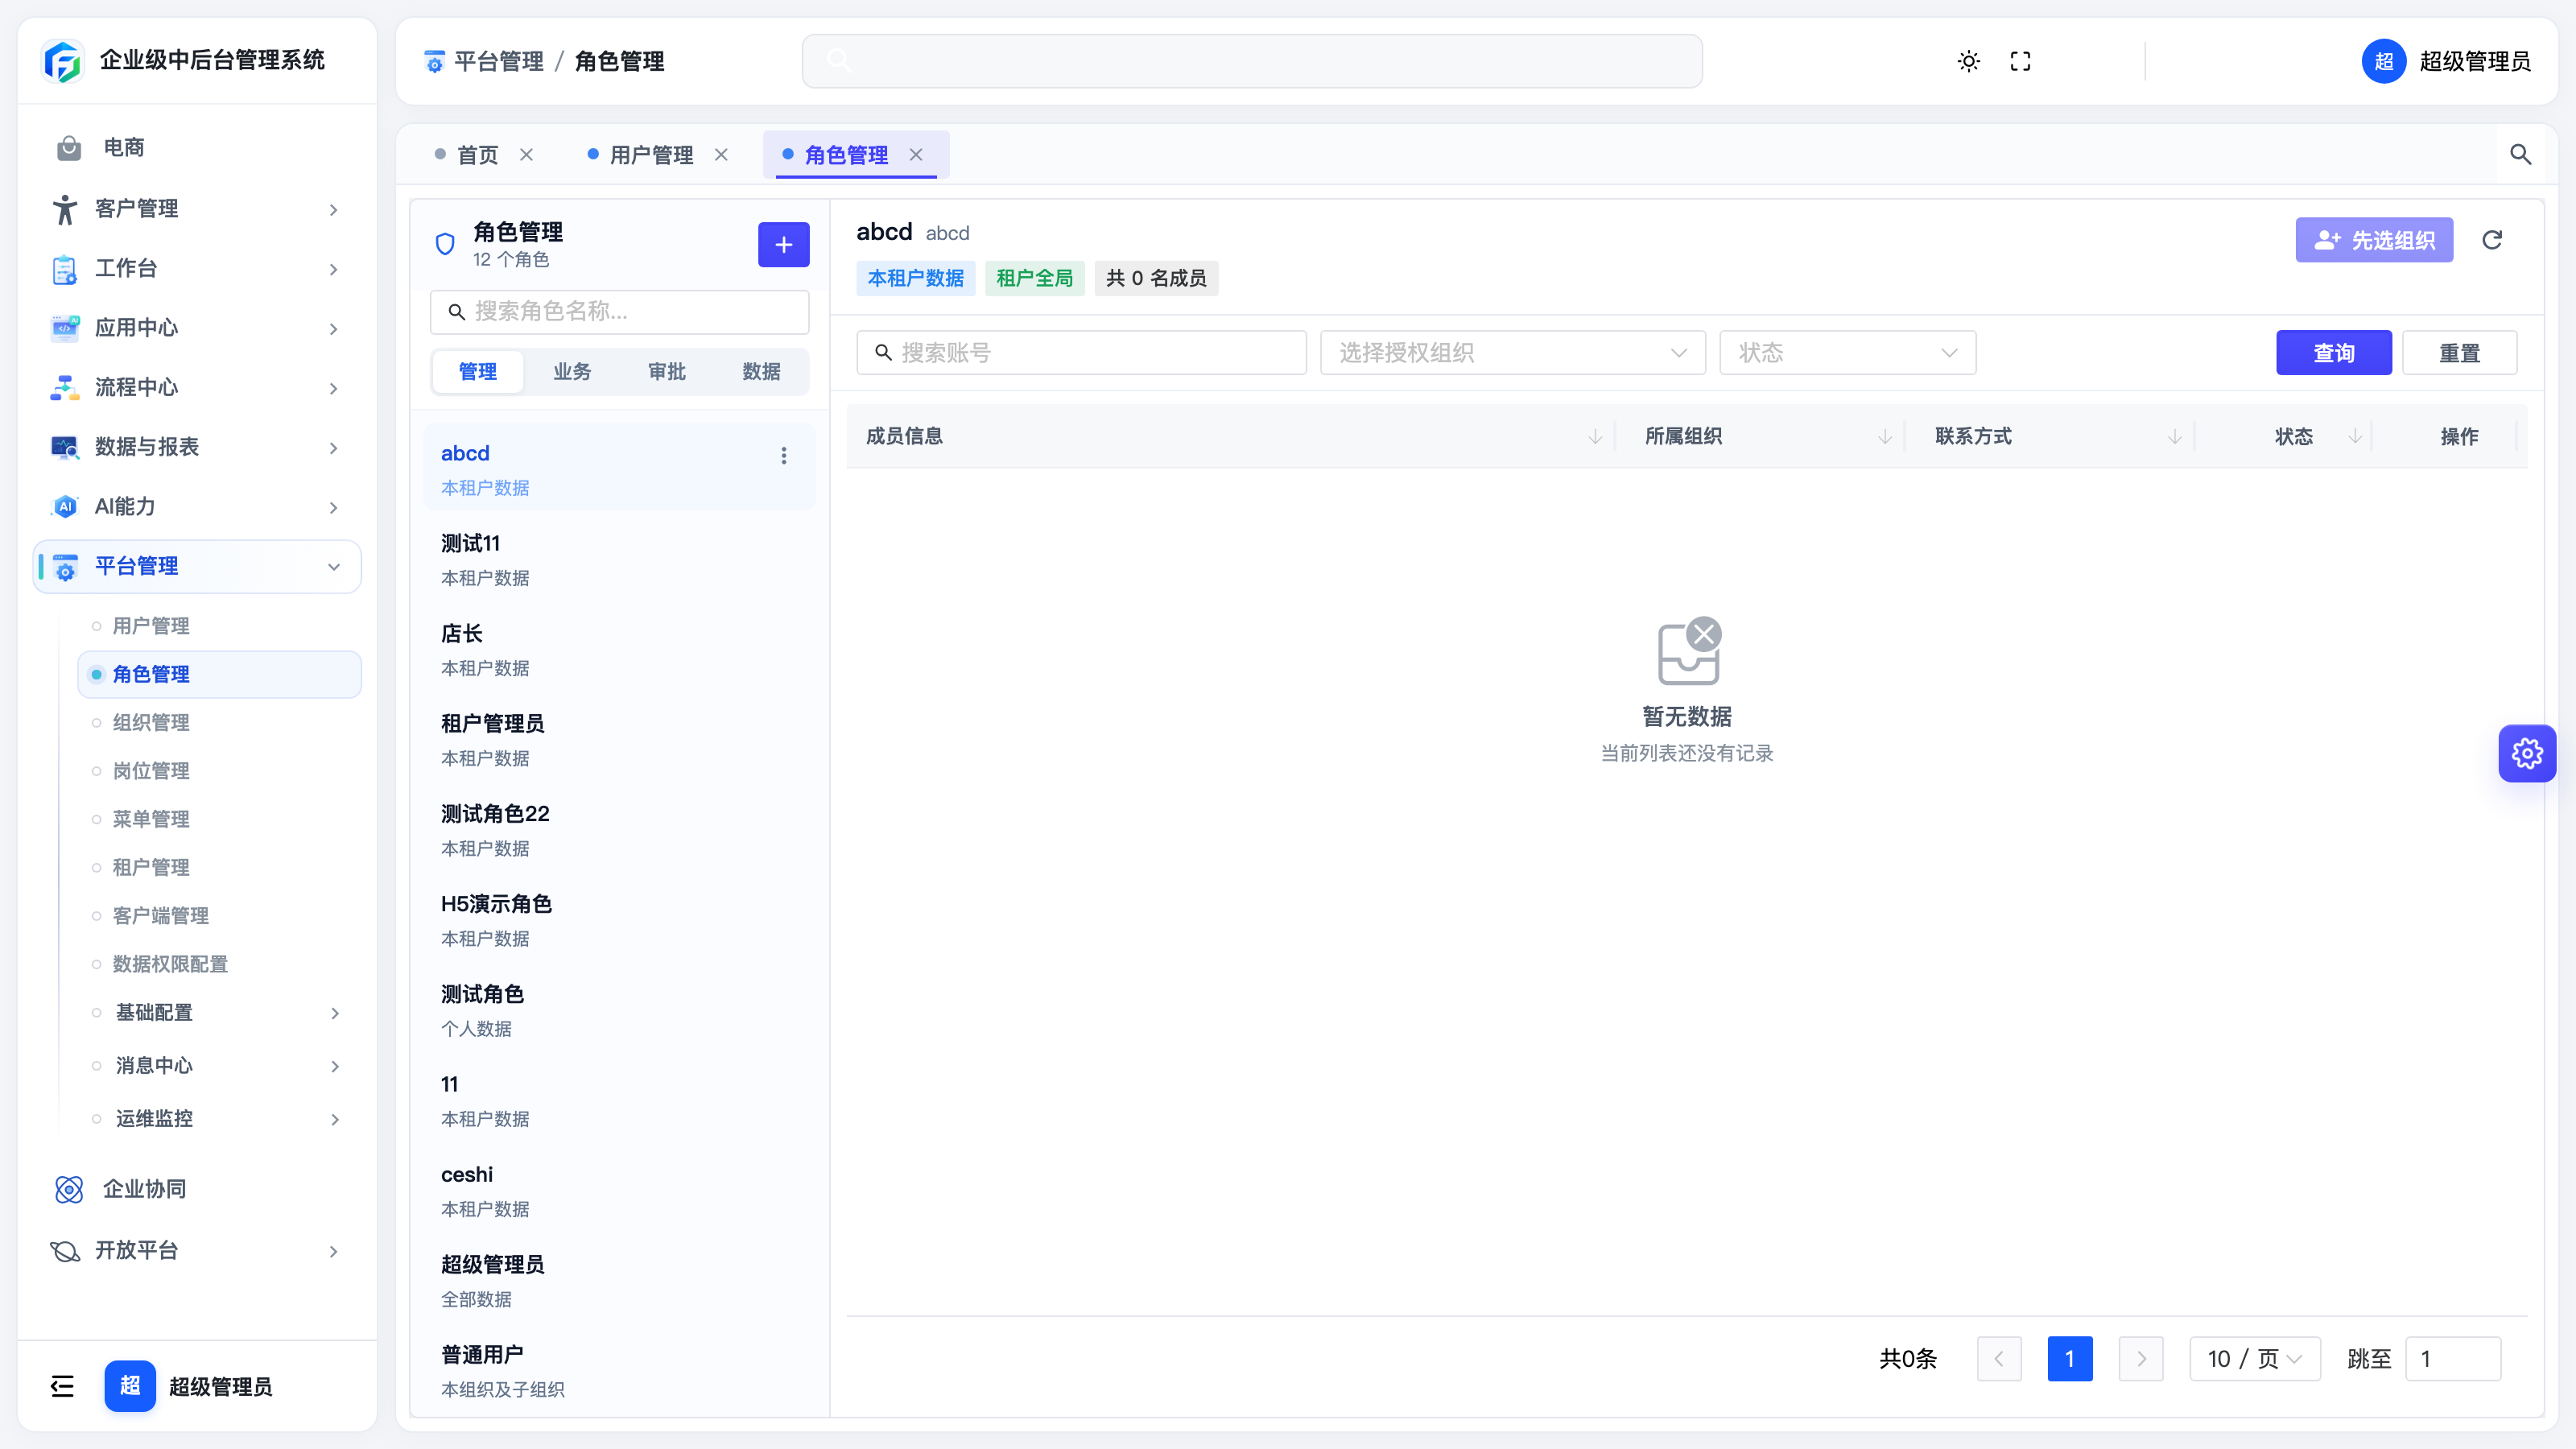
2026-08-26 演示站实拍。上方可按角色名称搜索,并按管理/业务/审批/数据筛选。表格列:所属租户、角色名称、权限字符、角色类型、数据范围、排序、状态、系统角色、备注、操作。行操作是 编辑 / 适用组织 / 更多。左侧可选中角色看成员。
新增角色
列表列名是 权限字符,不是「角色编码」。行上只有 编辑 / 适用组织 / 更多;分配菜单、分配用户、数据权限都在 更多 里。
新增时填写:
- 角色名称(必填)
- 权限字符(必填):如
ROLE_ADMIN - 排序号 / 状态 / 备注
分配菜单权限
角色创建后,需要为其分配可访问的菜单和权限:
- 在角色列表中找到目标角色,点操作列 更多,再选分配菜单
- 弹出菜单权限树,展示系统中所有可用的菜单资源
- 勾选该角色需要访问的目录、菜单和按钮权限
- 点击 确定 保存,角色即可访问所选菜单
提示:勾选父级菜单时会自动勾选所有子级资源;取消父级也会自动取消子级。
分配用户
- 在角色列表中找到目标角色,点击操作列的 分配用户 链接
- 弹出用户选择对话框,左侧为待选用户列表,右侧为已分配用户
- 勾选需要授予该角色的用户
- 点击 确定 保存,被选中的用户将拥有该角色的所有权限
数据权限范围设置
- 在角色列表中找到目标角色,点击操作列的 数据权限 链接
- 弹出数据权限设置界面,选择数据范围:
- 全部数据(
1) - 本租户数据(
2) - 本组织数据(
3) - 本组织及子组织(
4) - 个人数据(
5);要限定若干组织时勾选组织树,写入sys_role_data_scope - 本行政区划数据(
7)
- 全部数据(
- 点击 确定 保存设置
删除角色
- 在角色列表中找到目标角色,点击操作列的 删除 链接
- 确认后角色将被删除。如果角色下已分配用户,需先移除关联
相关文档
- RBAC 权限配置指南 — 完整的权限体系配置步骤
- 菜单与资源管理 — 了解菜单与按钮权限的定义
- 数据权限配置 — 深入了解数据权限机制